
Un organismo genéticamente modificado (OGM) que fue víctima de un ciberataque dejó el sistema vulnerable durante más de dos años.
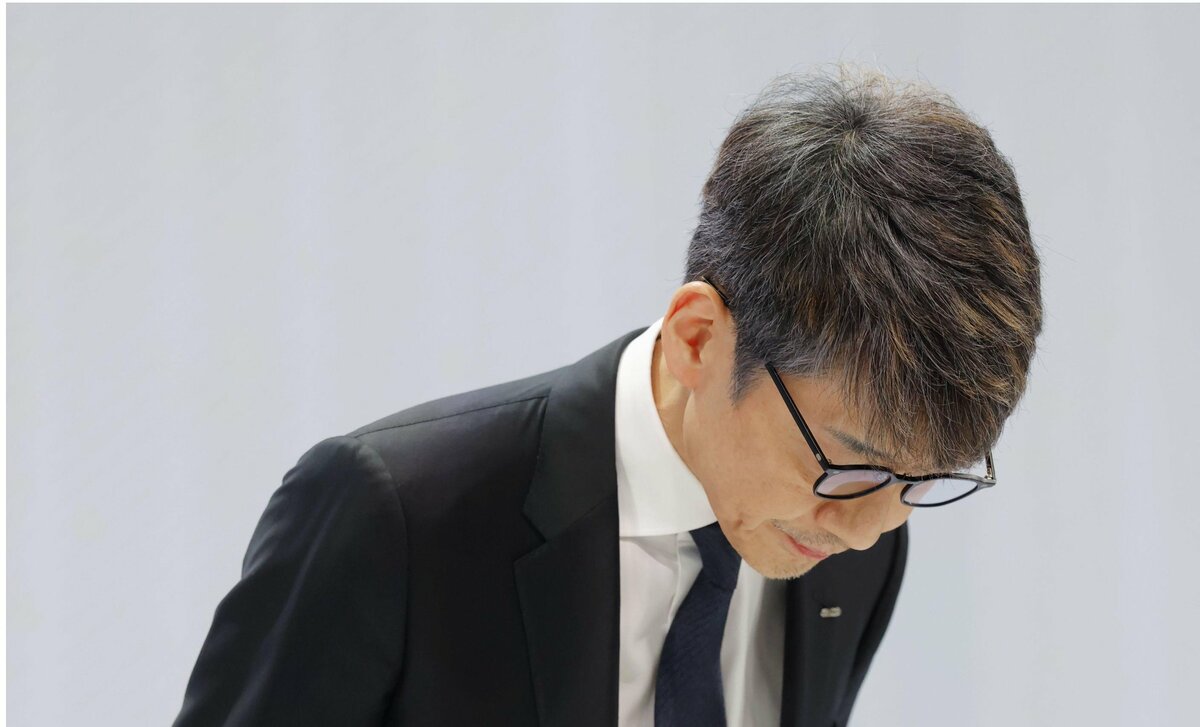
TOKIO – El director ejecutivo de GMO Internet Group Inc., Masatoshi Kumagai, declaró el lunes que la compañía no había corregido adecuadamente la vulnerabilidad de seguridad, a pesar de haber sido notificada de una debilidad en 2024, antes de sufrir una reciente filtración de datos causada por un acceso no autorizado.
En su primera rueda de prensa desde el ciberataque del mes pasado, Kumagai pidió disculpas por el incidente y los daños causados a los activos de los clientes. La compañía anunció que Kumagai y otros tres ejecutivos aceptarían reducciones salariales.
"No pudimos utilizar (la alerta de vulnerabilidad) en el funcionamiento del servicio", dijo Kumagai, quien aceptará una reducción del 30 por ciento en su remuneración durante tres meses.
La vulnerabilidad fue reportada por expertos de una empresa del grupo en abril de 2024.
El 5 de agosto de este año, un atacante logró infiltrarse en el servidor. GMO no tuvo conocimiento del ataque hasta el 20 de octubre, un día después de que un cliente preguntara sobre unas transacciones sospechosas de no estar autorizadas y confirmara que un tercero había instalado un programa no autorizado en los servidores de algunos clientes.
El acceso no autorizado tuvo como objetivo el servicio Onamae.com Desktop Cloud, utilizado para transacciones de divisas.
Según la empresa, aún se desconocen la ruta de la intrusión y el alcance de los daños económicos causados por el acceso no autorizado.
Fuentes cercanas al caso afirman que GMO comunicó al gobierno que un grupo de hackers vinculados a Corea del Norte probablemente estaba detrás del ciberataque. Sin embargo, la empresa no ofreció más detalles al respecto durante su rueda de prensa.
La empresa ha comunicado que el presunto agresor no se ha puesto en contacto con GMO desde la noche del 23 de octubre.
El 27 de octubre, un presunto pirata informático, considerado el responsable de la intrusión no autorizada, filtró información de algunos clientes tras amenazar con hacerlo.
En un comunicado, el pirata informático afirmó que la información relacionada con un cliente de OMG se publicó en línea después de que la empresa no respondiera a una demanda de rescate de un millón de dólares.
La información divulgada incluía un nombre, una dirección y otros datos personales, aunque su autenticidad no estaba clara.
