
Bookoff y JR East reportaron pérdidas de 6 millones de dólares cada una. Se filtraron datos de clientes en una nueva brecha de seguridad.
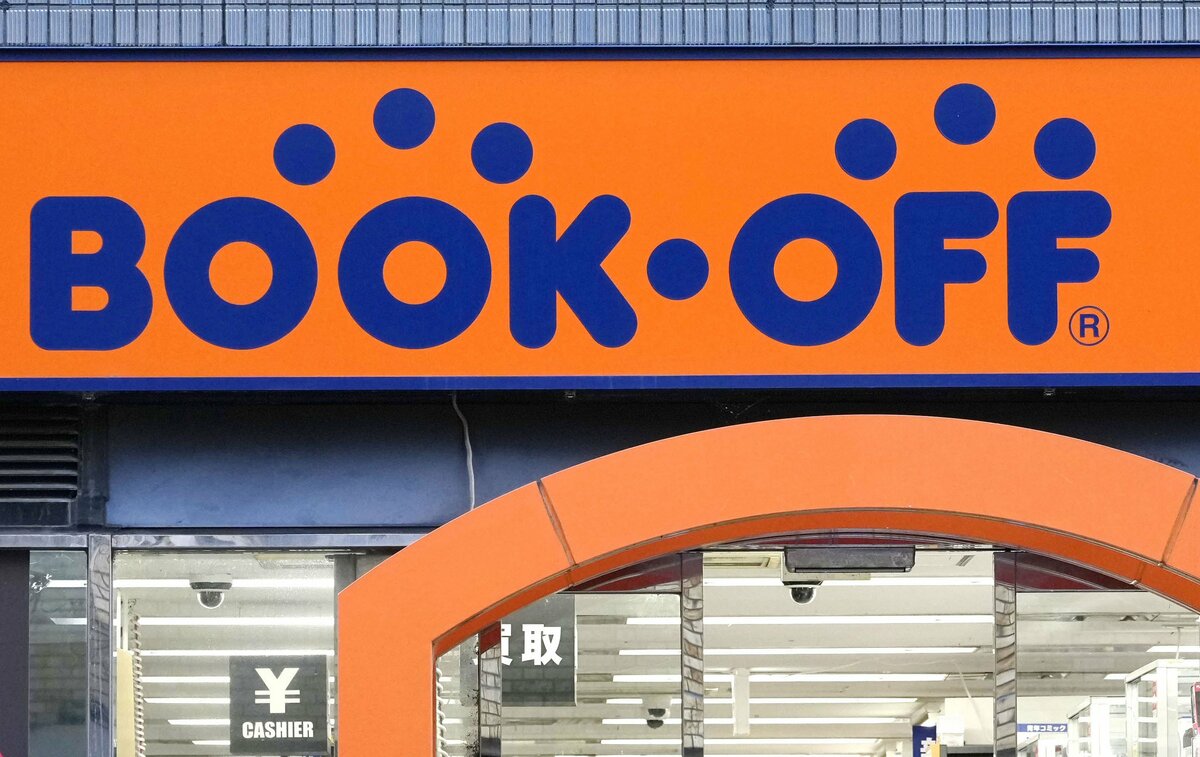
TOKIO – La cadena japonesa de venta de artículos de segunda mano Bookoff Group Holdings Ltd. y East Japan Railway Co. se convirtieron el viernes en las últimas empresas en anunciar una posible filtración de datos, sospechando ambas que se ha producido una fuga de más de 6 millones de registros de información de clientes a través del acceso no autorizado a sus servidores.
Bookoff afirmó que la información relativa a hasta 6,43 millones de cuentas quedó expuesta tras el acceso a su sistema de gestión de datos de miembros en una de sus filiales, mientras que JR East declaró que se expusieron datos de aproximadamente 6,09 millones de cuentas.
Estos informes recientes surgen en un momento en que decenas de empresas japonesas han revelado accesos no autorizados y posteriores filtraciones de información en los últimos días, lo que ha llevado al gobierno a instar a las empresas a reforzar la seguridad.
Bookoff declaró que la información robada incluía nombres, fechas de nacimiento, direcciones, direcciones de correo electrónico, números de membresía y números de identificación del programa de recompensas de los miembros. No confirmó ningún uso fraudulento de la información.
Los datos de pago, incluidos los números de tarjeta de crédito, no estaban almacenados en el sistema en cuestión.
La empresa Bookoff, operadora de las tiendas de segunda mano, confirmó el martes un acceso no autorizado, y las investigaciones posteriores determinaron que la información personal de sus miembros se había visto comprometida.
"Nos esforzaremos por mejorar nuestro marco de seguridad y trabajaremos para evitar que esto vuelva a suceder", dijo la compañía en un comunicado.
Mientras tanto, JR East informó que las direcciones de correo electrónico de aproximadamente 4,03 millones de cuentas pertenecientes al servicio de tarjetas de crédito de su grupo Viewcard Co. se filtraron tras un ciberataque de ransomware que interrumpió el servicio en la nube de IDC Frontier Inc., filial de SoftBank Corp., destinado a clientes empresariales.
También se vio comprometida la información procedente de las direcciones de correo electrónico que figuraban en los registros de correo electrónico de aproximadamente 1,67 millones de cuentas del servicio "Ekinet" de JR East, que permite a los clientes reservar billetes para el Shinkansen y los trenes expresos, así como las direcciones de correo electrónico, las fechas de caducidad de las tarjetas de crédito y las fechas de cumpleaños de unos 390.000 miembros de su programa "Otona no kyujitsu kurabu", un programa dirigido a viajeros de mayor edad.
La compañía ferroviaria ha comunicado que no se han revelado los nombres, direcciones, números de teléfono ni números de tarjetas de crédito.
Entre las filtraciones de datos de los últimos días se encuentra la del servicio de coches compartidos "Times Car", que informó de que aproximadamente 6,6 millones de cuentas quedaron expuestas, incluyendo imágenes de 1,6 millones de permisos de conducir. La importante cadena de tiendas de conveniencia Lawson Inc. y la empresa de salas de karaoke Daiichikosho Co. también se vieron afectadas.
La importante agencia de viajes HIS Co. declaró el miércoles que la información de los pasaportes de sus clientes se filtró a finales del año pasado, y añadió que tuvo conocimiento de la posible filtración de datos en febrero, pero que tardó en comprender el alcance de los daños.
